Главная›Хакеры и пираты
Хакеры и пираты
Android-троян Manic атакует украинские банки, а Grandoreiro вернулся в Латинскую Америку
Кибербезопасные компании на этой неделе сообщили о новых и обновлённых банковских троянах, нацеленных на пользователей по всему миру. Такое вредоносное ПО позволяет операторам похищать учётные данные, перехватывать чувст
Новый фишинг-кит за $10 000 переживает сброс пароля — и вот как он это делает
На русскоязычном форуме киберпреступников обнаружен фишинг-кит iAuthFlow V2. Он позволяет сохранять доступ к учётной записи жертвы даже после смены пароля.Базовая версия инструмента продаётся за $10 000, дополнительные м
Фейковый пасскей за $10 000: новая фишинговая угроза для учётных записей
Исследователи безопасности обнаружили фишинговый набор стоимостью 10 000 долларов, который якобы способен внедрять поддельные ключи доступа (passkeys) для получения постоянного доступа к взломанным учётным записям. Инстр
Сенатор США требует проверить, как ФБР и другие ведомства применяют хакерские инструменты и шпионское ПО
Демократ Рон Уайден обратился в Счётную палату США (GAO) с просьбой провести масштабную проверку того, как федеральные правоохранительные органы используют хакерские инструменты и шпионское ПО. Сенатор указал на отсутств
В Германии установили порог пиратства: сайт блокируют при 81,5% нелегального контента
Региональный суд Кёльна вынес прецедентное решение, определившее «порог пиратства» для интернет-сайтов. Согласно решению от января 2025 года, ресурс признаётся системным нарушителем авторских прав, если доля нелегального
AMD приблизилась к цели: новые системы в 4 раза энергоэффективнее, чем два года назад
AMD заявила о прогрессе в повышении энергоэффективности своих систем для ИИ. По словам компании, текущие решения уже в четыре раза превосходят по этому показателю системы двухлетней давности. Это приближает AMD к достиже
Взломщик GTA 6 доказал доступ к игре — видео с простреленной надписью LEEK
Скандально известный пользователь CYBERLEEK, ранее требовавший от Take-Two выкуп, подтвердил, что имеет доступ к рабочей сборке Grand Theft Auto 6, а не только к рекламным материалам или записанным роликам. Об этом сообщ
Три Rust-пакета с 245 млн загрузок атакованы через скомпрометированный аккаунт
Проект Rust удалил вредоносные версии трёх популярных крейтов из crates.io после того, как злоумышленники через скомпрометированный аккаунт разработчика опубликовали сборки, добавляющие зависимость с опечаткой в имени. Е
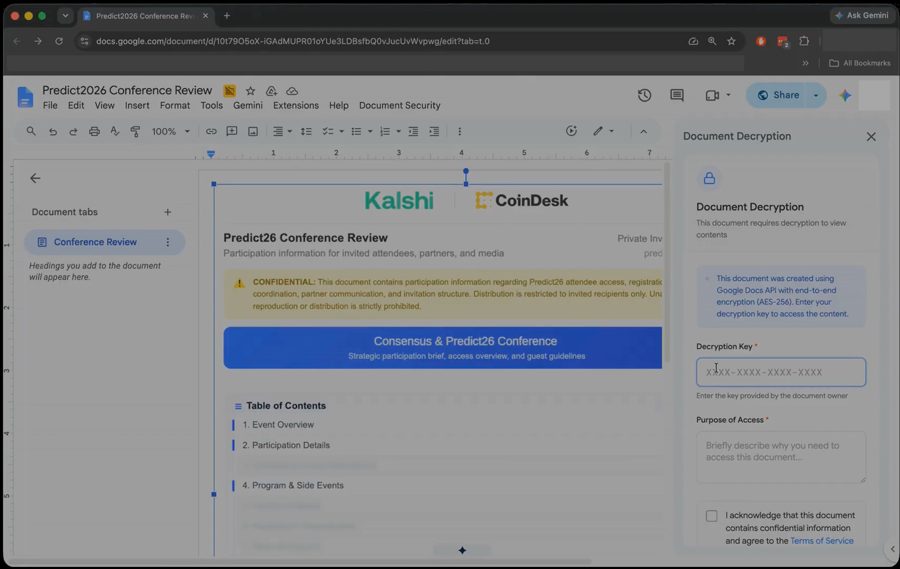
Хакер нацелился на экспертов по кибербезопасности под видом криптоконференции
Злоумышленник, выдававший себя за сотрудника крупного криптоновостного сайта, попытался заразить вредоносным ПО специалистов по кибербезопасности во время хакерских конференций Black Hat и Def Con в начале августа. Об эт
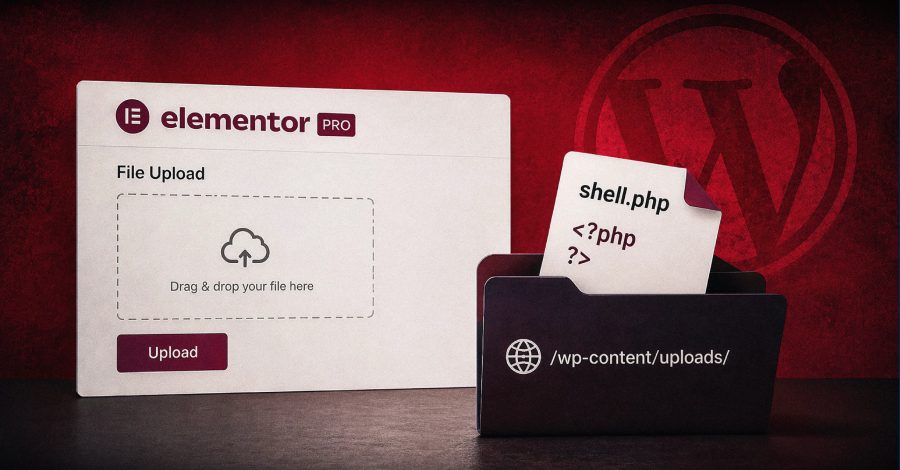
Критическая уязвимость Elementor Pro позволяет атакующим загружать PHP-файлы без авторизации
Исследователи безопасности раскрыли детали критической уязвимости в плагине Elementor Pro для WordPress, которая позволяет удалённо выполнять код.Проблема получила идентификатор CVE-2026-32475 и оценку 9,0 балла по шкале