Главная›Хакеры и пираты
Хакеры и пираты
Новая утечка GTA VI показала геймплей за Лусию в тюрьме — хакер назвал игру неготовой к релизу
В сеть попал очередной фрагмент геймплея GTA VI, на этот раз за второго протагониста — Лусию Каминос. Ранее, с 18 августа, активисты из группировки Cyberleek опубликовали полтора десятка роликов общей продолжительностью
CISA взломала две критических инфраструктуры: одна не заметила атаку
Агентство кибербезопасности США (CISA) опубликовало результаты параллельных учений красной команды в двух организациях критической инфраструктуры. При одинаковых методах атак защита показала кардинально разные результаты
Две опасные уязвимости в Kaltura угрожают всем клиентам — патча нет
В библиотеке HTML5-плеера Kaltura (mwEmbed, также распространяется как html5lib) обнаружены две неисправленные уязвимости, позволяющие удалённому неавторизованному злоумышленнику читать произвольные файлы с сервера и вып
ЕС отменит обязательную регистрацию персональных данных — и вот к чему это приведёт
Британский политик Найджел Фараж предложил отменить «удушающий» британский GDPR. По его мнению, закон о защите персональных данных мешает развитию бизнеса и инноваций, а его отмена позволит компаниям свободнее работать с
Новый бэкдор SLEEPWALKER ждёт один пакет, затем выполняет собственный байт-код — и не оставляет следов в сети
Независимый исследователь вредоносного ПО обнаружил ранее не задокументированный бэкдор для Windows под названием SLEEPWALKER. Вредонос остаётся неактивным в памяти до тех пор, пока специально сформированный сетевой паке
Уязвимость в macOS позволяет подключаться к экрану Mac без пароля — оценка выросла до 9,8
Apple выпустила обновление macOS Tahoe 26.6.1, Sequoia 15.7.9 и Sonoma 14.8.9, которое закрывает единственную уязвимость в функции Screen Sharing. Согласно описанию Apple, злоумышленник в локальной сети может аутентифици

Microsoft оставила без исправления уязвимость SharePoint — её уже атакуют хакеры
Microsoft выпустила патчи для on-prem версии SharePoint, но они не устранили критическую уязвимость нулевого дня. Злоумышленники уже используют эту брешь для атак на корпоративные серверы.Согласно данным источников, проб
CISA требует исправить критическую уязвимость Oracle за три дня — и это рекордный срок
Агентство по кибербезопасности и защите инфраструктуры США (CISA) установило рекордно жёсткий срок для устранения критической уязвимости в продуктах Oracle. Уязвимость, получившая максимальную оценку 10 баллов по шкале C
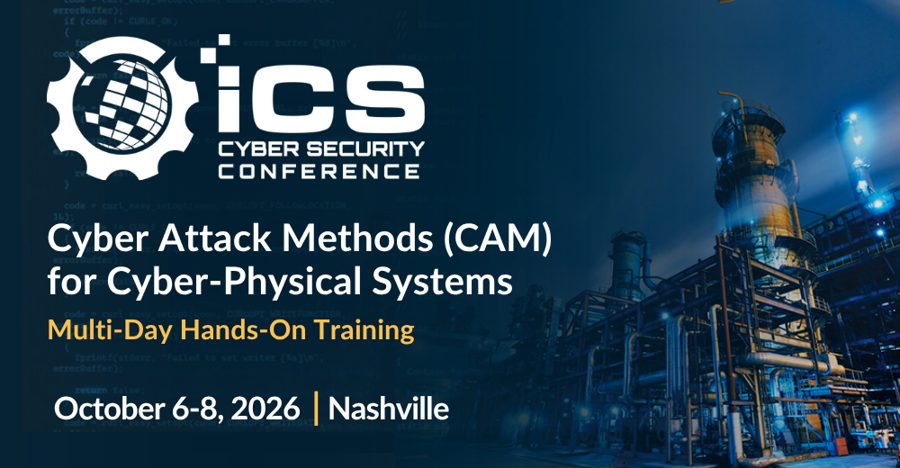
Курс кибератак на промышленные системы вернётся на конференцию ICS в октябре
SecurityWeek совместно с MTSI второй год подряд проведёт курс Cyber Attack Methods (CAM) в рамках юбилейной, 25-й конференции по кибербезопасности промышленных систем управления (ICS Cybersecurity Conference). Мероприяти
Хакеры впервые применили FTP-баннеры для управления троянами — и вот как это работает
Исследователи в области кибербезопасности обнаружили новую кампанию, которая использует FTP-баннеры в качестве «мёртвых капель» для передачи команд двум ранее неизвестным удалённым троянам — E4del и PINHOLE.Хотя злоумышл