WordPress ставит плагины на паузу: бэкдор в версии с 20 000 установок не дошёл до пользователей
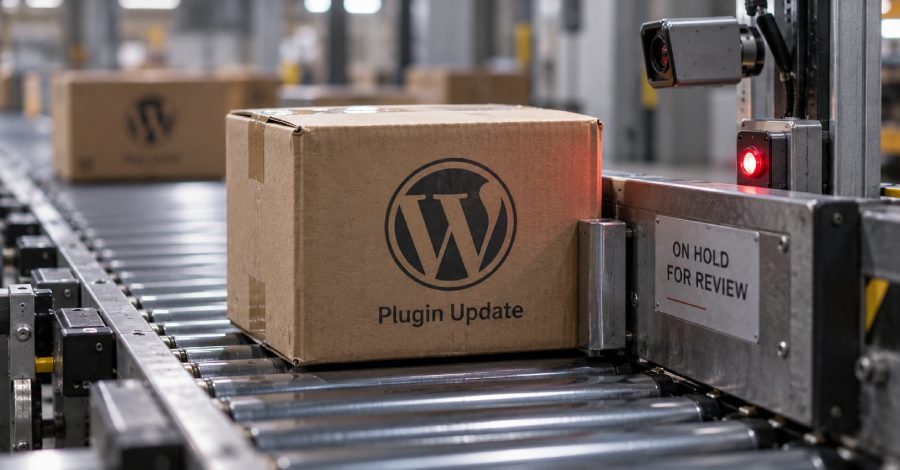
WordPress вводит автоматическую проверку безопасности каждого релиза плагина до его попадания в API обновлений WordPress.org. Как пояснил Дэвид Перес, сопредседатель команды официального репозитория плагинов, новые плагины проверяют перед добавлением в каталог, но обновления после этого выходят непрерывно: плагин может быть безопасен сегодня, а в следующем релизе принести уязвимость или вредоносный код.
Отсутствие единого шага проверки между коммитом релиза и его доставкой пользователям открывало путь для атак. Автоматическая проверка уже выявила бэкдор в релизе плагина с примерно 20 000 активных установок 28 июля 2026 года. Благодаря тому, что релиз попал в окно ожидания, скомпрометированная версия так и не была распространена через API обновлений WordPress.org. Плагин закрыли для скачивания через 26 минут после того, как команде плагинов об инциденте сообщила компания Wordfence. Название плагина не раскрывается.
С 5 июня 2026 года каждый плагин и тема WordPress проходят период ожидания перед распространением через автообновления — это часть новой инициативы Protect The Shire. Смысл в том, чтобы добавить трения в процесс и не допустить мгновенной доставки вредоносных обновлений конечным пользователям. Сейчас период ожидания составляет шесть часов.
По теме
 Эксперт по газонам рассказал, как спасти выгоревшую траву в августовскую жару
 Робот для бассейнов получил бионическую руку — он достаёт игрушки и ветки из углов
 Блокада США лишила Гавану мусоровозов — город спасают солнечные электротрициклы
 Geely EX5 Plus с батареей на 68,39 кВт·ч проедет 550 км — старт продаж в Беларуси