Главная›уязвимость
уязвимость
Уязвимость в macOS позволяет подключаться к экрану Mac без пароля — оценка выросла до 9,8
Apple выпустила обновление macOS Tahoe 26.6.1, Sequoia 15.7.9 и Sonoma 14.8.9, которое закрывает единственную уязвимость в функции Screen Sharing. Согласно описанию Apple, злоумышленник в локальной сети может аутентифици

Microsoft оставила без исправления уязвимость SharePoint — её уже атакуют хакеры
Microsoft выпустила патчи для on-prem версии SharePoint, но они не устранили критическую уязвимость нулевого дня. Злоумышленники уже используют эту брешь для атак на корпоративные серверы.Согласно данным источников, проб
CISA требует исправить критическую уязвимость Oracle за три дня — и это рекордный срок
Агентство по кибербезопасности и защите инфраструктуры США (CISA) установило рекордно жёсткий срок для устранения критической уязвимости в продуктах Oracle. Уязвимость, получившая максимальную оценку 10 баллов по шкале C
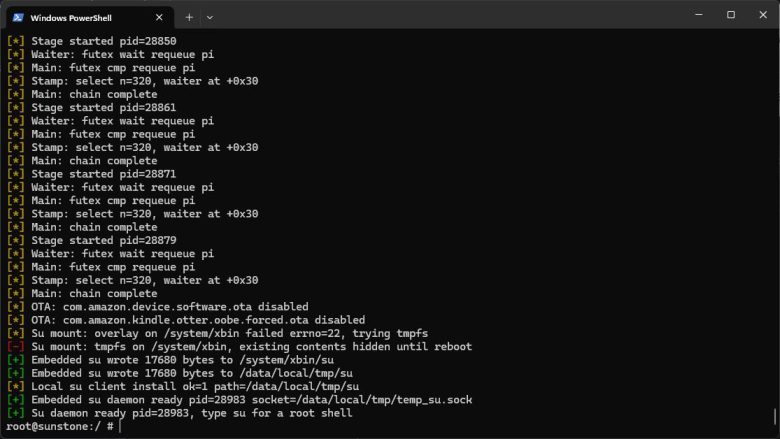
Amazon Fire Max 11 получил рут-доступ через уязвимость в ядре Linux 5.10
Пользователи Amazon Fire Max 11 (2023) нашли способ получить временный root-доступ к планшету. Участник форума Xda-developers под ником Rortiz2 опубликовал инструкцию, которая позволяет запустить временную root-оболочку
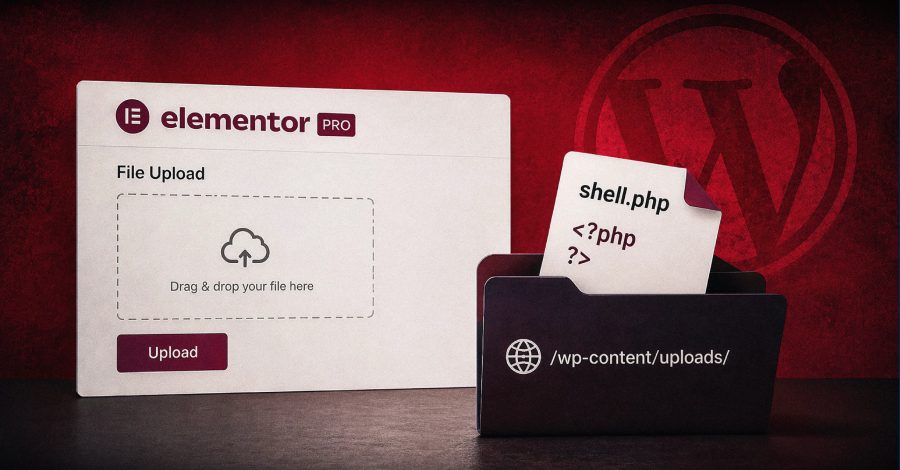
Критическая уязвимость Elementor Pro позволяет атакующим загружать PHP-файлы без авторизации
Исследователи безопасности раскрыли детали критической уязвимости в плагине Elementor Pro для WordPress, которая позволяет удалённо выполнять код.Проблема получила идентификатор CVE-2026-32475 и оценку 9,0 балла по шкале
Уязвимость Spectre в Cloudflare Workers позволила украсть JWT со скоростью 12 бит/с — в 360 раз быстрее, чем в 2021 году
Исследователи в области кибербезопасности раскрыли детали удалённой атаки Spectre на Cloudflare Workers, которая позволила извлечь JSON Web Token (JWT) из соседнего Worker в производственной среде со скоростью до 12 бит
Уязвимость в Snowflake на GitHub позволяла красть токены Jira через вредоносный issue
Исследователи из Wiz обнаружили уязвимость в репозитории Snowflake на GitHub, которая позволяла внедрять команды в рабочий процесс CI/CD через специально созданный issue. Проблема затрагивала публичный репозиторий snowfl
Уязвимость в Screen Sharing macOS позволяет хакерам перехватить управление Mac — Apple выпустила заплатки
Пользователи Mac, не установившие последние обновления безопасности, рискуют столкнуться с серьёзной уязвимостью в функции Screen Sharing. Как сообщают исследователи из Нидерландов, эта брешь уже используется для взлома
Microsoft не смогла исправить уязвимость SharePoint — её уже используют в атаках
Платёжный гигант Stripe готовится потратить более $7 миллиардов, чтобы стать шлюзом для продажи AI-токенов. AI-шлюзы набирают популярность, поскольку компании сталкиваются с трудностями оркестрации моделей.Anthropic заяв
GitLab экстренно закрыла критическую уязвимость с оценкой 9,4 — она позволяла удалять проекты без аутентификации
GitLab выпустила внеочередное обновление безопасности для устранения критической уязвимости в Community Edition (CE) и Enterprise Edition (EE). Проблема, получившая идентификатор CVE-2026-19478 и оценку 9,4 балла по шкал