Уязвимость в наушниках Skullcandy Dime 3: микрофон захватывают без ведома владельца
В беспроводных наушниках Skullcandy Dime 3 нашли брешь в защите, позволяющую посторонним перехватывать воспроизведение звука и получать доступ к встроенным микрофонам. Проблема затрагивает устройства с прошивкой версии 1.0.0.28.
Причина — отсутствие аутентификации при сопряжении по Bluetooth. Уязвимость получила идентификатор CVE-2025-20701 и кроется в SDK Airoha Bluetooth Audio, который применяет производитель. Первыми её описали исследователи из ERNW: в стеке Bluetooth нет проверки подлинности, поэтому входящие запросы на подключение проходят сами, без согласия пользователя.
Как поясняет рекомендация CERT/CC при Университете Карнеги — Меллона, выпущенная после сигнала исследователя Джейкоба Новака, атакующий в радиусе действия беспроводной связи может отправить запрос Bluetooth Classic к наушникам. Поскольку гарнитура использует профиль ввода-вывода «NoInputNoOutput», стек принимает запрос без PIN-кода, пароля, нажатия кнопок и без перевода наушников в режим ручного сопряжения.
Единственный признак вторжения — короткий звуковой сигнал или автоматическое сообщение «New device paired». Но оно звучит уже после того, как удалённое подключение состоялось, так что отказаться или помешать захвату в реальном времени нельзя. Особенно рискованны людные места вроде кафе и общественного транспорта.
По теме
 Seiko выпустила часы в стиле D.Gray-man толщиной 5,9 мм — с символом Аллена Уокера
 DJI представила роботы-пылесосы ROMO 2 с LiDAR-шваброй и защитой данных
 Bambu Lab A2L: крупноформатный 3D-принтер за $469 с областью печати 330×320 мм
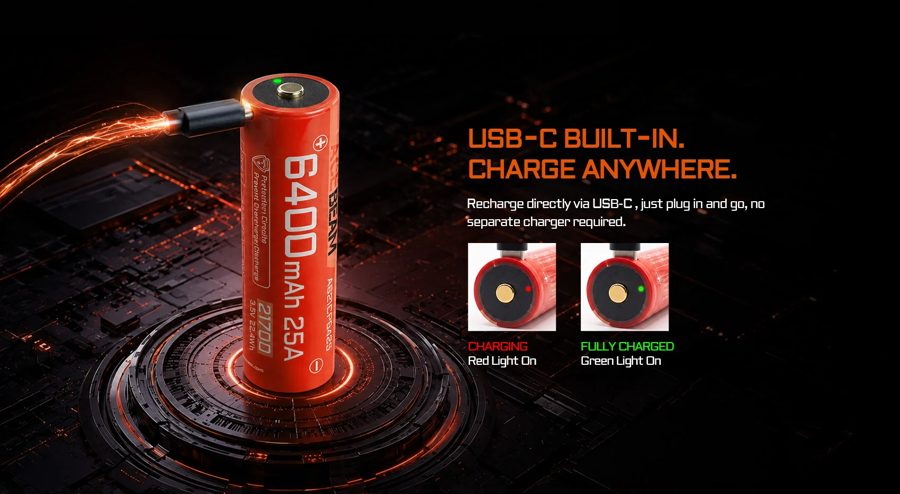 Acebeam выпустила 21700-аккумулятор на 6400 мА·ч с USB-C — ёмкость выше типичной